- BizOffice 블로그 · 기능활용 팁
- 게시일
기업이 가장 곤란을 겪는 보안 사고는 이미 알려진 악성코드가 아닙니다. 한 번도 본 적 없는 새로운 공격, 그리고 데이터가 암호화되거나 외부로 빠져나간 뒤에야 알아차리는 사고입니다.
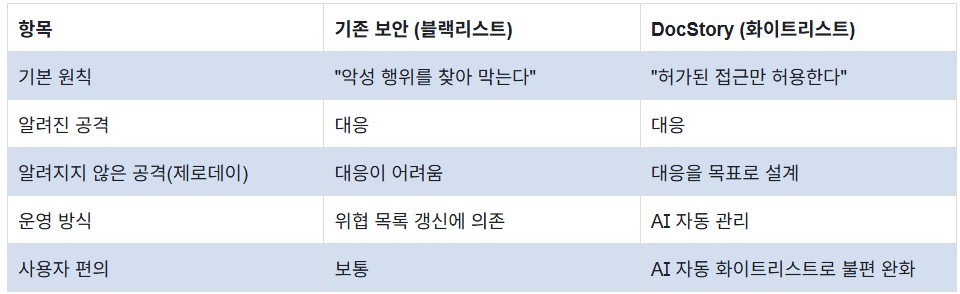
전통적인 보안 솔루션은 대체로 '알려진 악성 행위를 막는다'는 블랙리스트 방식으로 동작합니다. 위협 목록을 계속 갱신해 따라잡는 방식이라, 아직 목록에 없는 새로운 공격(제로데이)에는 한계가 있습니다.
DocStory는 이 문제를 반대 방향에서 접근합니다. 무엇을 막을지 일일이 정하는 대신, 허락한 것만 허용하고 나머지는 들이지 않는 방식입니다.
DocStory란 무엇인가요?
DocStory는 BizOffice에 결합되는 AI·제로트러스트 기반 데이터 보호 부가서비스입니다(출시 예정). '기본적으로 아무것도 신뢰하지 않는다'는 제로트러스트 원칙을 적용해, 사전에 허가된 접근만 허용하고 나머지 접근은 차단하도록 설계됩니다.
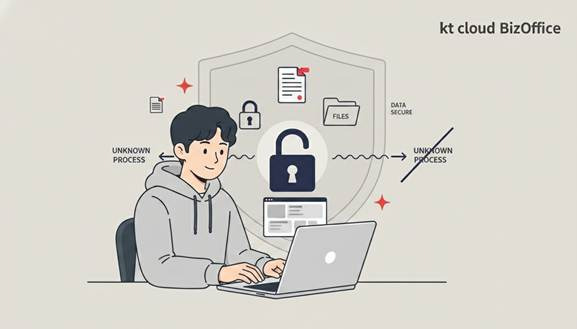
제로트러스트와 화이트리스트, 무엇이 다른가요?
'기본적으로 신뢰하지 않는다'는 제로트러스트 원칙이 DocStory의 출발점입니다. 사전에 허가받지 않은 프로세스가 데이터에 접근하려 하면 허용하지 않는 화이트리스트 방식으로 설계됩니다.
막아야 할 대상을 미리 알지 못해도 허가된 접근만 통과시키기 때문에, 아직 알려지지 않은 공격(제로데이)에도 대응하는 것을 목표로 합니다. '악성 목록을 뒤쫓는' 기존 방식과 '허가된 것만 들이는' 방식의 차이입니다.
화이트리스트의 불편은 어떻게 줄이나요?
화이트리스트 방식에는 잘 알려진 단점이 있습니다. 허가받지 못한 프로그램이 차단되어 정상 업무까지 불편해질 수 있다는 점입니다. DocStory는 이 부분을 AI가 화이트리스트를 자동으로 관리하는 방식으로 해결하도록 설계됩니다.
· 학습 : 수백만 건 규모의 정상 업무 프로세스 데이터를 학습해, 회사에서 일반적으로 어떤 프로그램·접근 패턴이 쓰이는지 AI가 파악합니다.
· 분류 : 도입 이후 회사의 정상 업무 프로세스를 AI가 자동으로 분류합니다. 임직원이 매번 수동으로 허가 여부를 등록하지 않아도 되도록 설계됩니다.
· 운영 : 새로운 정상 프로세스가 확인되면 자동으로 반영하고, 의심스러운 패턴이 감지되면 차단하는 방식으로 화이트리스트를 유지합니다.
· 모니터링 : 관리자 화면에서 차단·허가 이력을 확인할 수 있도록 구성됩니다.
데이터 전 과정을 어떻게 보호하나요?
DocStory는 파일이 만들어지는 순간부터 유통·보관·삭제까지, 데이터가 흐르는 전 과정에 보안 레이어를 두는 방향으로 구성됩니다. 특정 시점만이 아니라 데이터의 생애 전반을 보는 접근입니다.
기존 보안과 무엇이 다른가요?
어떤 회사에 특히 어울리나요?
데이터가 외부로 유출되었을 때 피해가 크거나, 보안 전담 인력을 별도로 두기 어려운 기업일수록 효과를 기대할 수 있습니다.
· 금융·법무·회계 업종 : 계약서·고객 정보·재무 자료 등 유출 시 피해가 큰 데이터를 다룹니다.
· 제조·R&D 기업 : 도면 및 기술 자료의 외부 유출이 기업 경쟁력과 직결됩니다.
· 의료·교육·공공기관 : 개인정보와 민감 정보를 다루어, 사고 발생 시 법적 책임이 큰 분야입니다.
· 스타트업·중견기업 : 보안 전문 인력 충원 부담을 줄이면서 통합 보안 환경을 갖추려는 경우에 적합합니다.
다른 부가서비스와 함께 운영하면?
DocStory는 단독으로도 활용할 수 있지만, 데이터 보호라는 특성상 다른 부가서비스와 함께 운영할 때 더 넓은 보호 범위를 기대할 수 있습니다.
· 인증서 관리 시스템 + DocStory : 인증서 보호와 데이터 보호를 이중 레이어로 운영할 수 있습니다.
· 전자계약 + DocStory : 계약 문서 작성부터 저장·보관 과정까지 데이터 보호 범위를 넓힐 수 있습니다.
별도의 전문 보안 솔루션을 도입하거나 보안 전담 인력을 새로 충원하지 않고, kt cloud 인프라 위에서 BizOffice와 통합 운영하는 것을 목표로 합니다. 보안 환경을 한곳으로 모아 도입·운영 부담을 줄이는 방향입니다.
자주 묻는 질문
Q. DocStory는 백신인가요?
A. 아닙니다. 알려진 악성코드를 탐지하는 전통적인 백신과 달리, 허가된 접근만 허용하는 화이트리스트 기반 데이터 보호 방식으로 설계됩니다.
Q. 화이트리스트 방식은 불편하지 않나요?
A. AI가 정상 업무 프로세스를 자동으로 학습·분류하도록 설계됩니다. 새 프로그램을 도입할 때도 AI 학습을 거쳐 자동 반영되도록 해 사용자 불편을 줄이는 방향입니다.
Q. 어떤 종류의 공격에 대응하나요?
A. 랜섬웨어, APT(지능형 지속 위협), 제로데이 공격, 데이터 유출 시도 등에 대응하는 것을 목표로 설계됩니다.
Q. 별도 보안 인력이 필요한가요?
A. 별도 보안 전담 인력 없이도 운영할 수 있도록 설계됩니다. AI 자동 관리와 컨설팅 매니저 지원이 운영 부담을 줄입니다.
Q. 이미 보안 인증을 받은 회사에도 필요한가요?
A. 인증과 실제 보안 운영은 별개입니다. 보안 인증을 보유한 회사도 새로운 공격 패턴에 대비한 추가 보호 레이어로 DocStory를 검토할 수 있습니다.
함께 보면 좋은 콘텐츠
· 공동인증서, 안전하게 관리하는 방법은? 기업 공동인증서 관리 7가지
· 회사 내부 계약과 외부 계약을 한 화면에서-전자계약 부가서비스
· 내 계정 보호의 시작 2차 인증으로 빈틈없이 지키기
상담 문의 : 080-567-0700
최신 갱신일 : 2026-09-29